Servicio 07
Seguridad, revisar antes de exponer.
Revisamos tu sistema antes de que quede expuesto en Internet. Auditamos código, configuración y servidores, y te dejamos hallazgos priorizados para corregir.
«Quiero saber si mi sistema es seguro antes de exponerlo.»
Qué es
Revisamos aplicaciones y servidores para encontrar problemas antes de que los encuentre otro. Trabajamos con un checklist OWASP Top 10, revisión pasiva de TLS y cabeceras, y hardening. Las pruebas de penetración se hacen solo con autorización escrita y alcance definido.
Para quién
-
Equipos por publicar un sistema
Quieren una revisión independiente antes de abrir la aplicación a Internet.
-
Quien heredó código sin revisar
Necesita saber qué riesgos tiene un sistema que no escribió.
-
Organizaciones con servidores expuestos
Buscan endurecer la configuración y reducir la superficie de ataque.
Cuatro formas de resolverlo.
-
Auditoría de código
Revisión contra el checklist OWASP Top 10, con hallazgos priorizados y cómo corregirlos.
-
Revisión de TLS y cabeceras
Análisis pasivo de certificados, protocolos y cabeceras de seguridad de tu sitio.
-
Hardening de servidores
Ajuste de accesos, servicios y configuración para reducir la superficie expuesta.
-
Prueba de penetración
Ataque controlado sobre un alcance acordado, con autorización escrita previa.
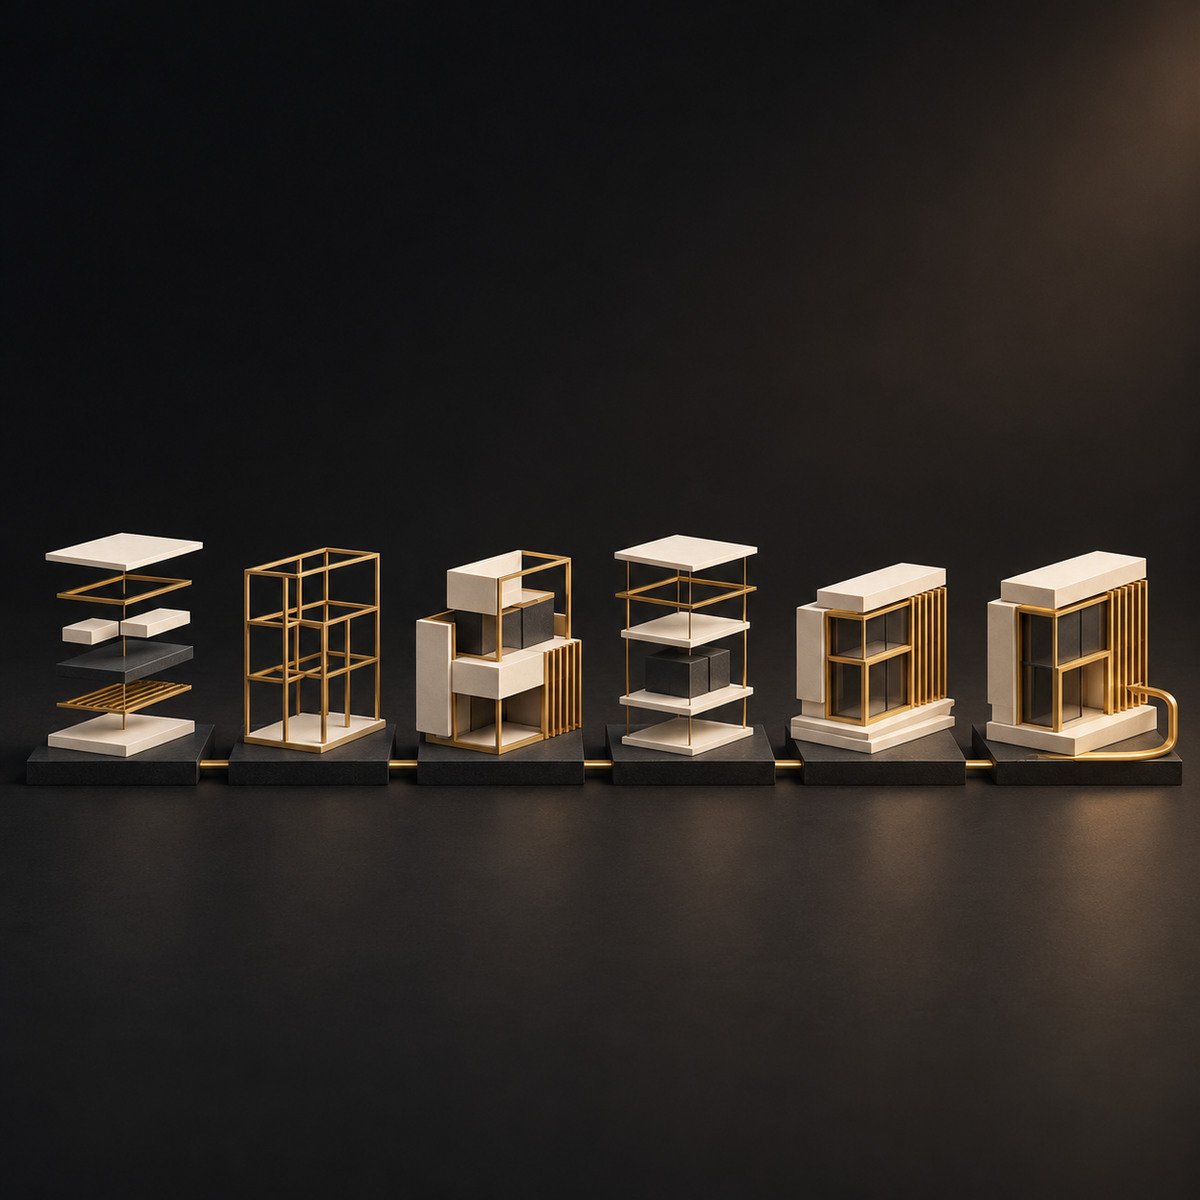
Del diagnóstico a la operación.
Seis pasos, en este orden, en cada proyecto.
-
Diagnóstico
Objetivos, sistema actual y riesgos antes de proponer una solución.
-
Arquitectura
Alcance, diseño y criterios de aceptación por escrito antes del código.
-
Desarrollo verificado
Lint, tipos y pruebas en cada entrega.
-
Revisión
Revisión de código y de seguridad antes de publicar.
-
Despliegue controlado
Prueba en seco, respaldo previo y verificación posterior.
-
Operación
Soporte, actualizaciones y mejoras después del lanzamiento.
Lo que queda en tus manos.
- Informe de hallazgos con prioridad y evidencia
- Recomendaciones concretas de corrección
- Checklist OWASP Top 10 aplicado al sistema
- Lista de ajustes de configuración para TLS, cabeceras y servidores
- Alcance y autorización por escrito cuando hay pruebas de penetración
Para ver cómo se resuelve.

Lo que nos preguntan.
Las dudas más habituales sobre este servicio. Si la tuya no está acá, escribinos directamente.
Hablar por WhatsApp
¿Hacen pruebas de penetración sin avisar?
¿Corrigen ustedes los problemas?
¿La revisión de TLS toca mi servidor?
¿Con qué estándar trabajan?
También podés necesitar.


¿Tu caso se parece a este?
Contanos los detalles. Analizamos el alcance y te proponemos un camino de trabajo claro.